Era Agent Governance Runtime Dimulai, Pengawasan AI Beralih dari Kebijakan ke Eksekusi Langsung
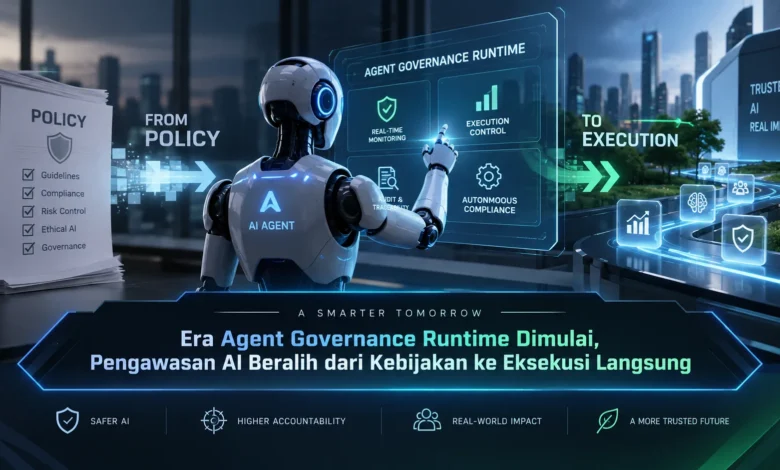
Perkembangan AI agent membawa perubahan besar pada cara sistem kecerdasan buatan digunakan dalam lingkungan digital. AI kini tidak hanya menghasilkan jawaban, tetapi juga dapat memilih tool, mengakses data, merencanakan langkah, dan menjalankan tindakan secara lebih mandiri. Kondisi tersebut membuat pengawasan berbasis kebijakan saja mulai perlu dilengkapi dengan kontrol yang aktif selama proses berlangsung. Agent Governance Runtime hadir sebagai pendekatan penting dalam perkembangan TEKNOLOGI karena pengawasan dapat dilakukan tepat ketika agent mencoba menjalankan suatu tindakan.
Governance AI Memasuki Tahap Runtime yang Lebih Aktif
Agent Governance Runtime membawa pendekatan pengawasan yang bekerja ketika AI agent sedang menjalankan tugas. Ketika pendekatan lama mengandalkan aturan yang telah disiapkan sejak awal, kontrol runtime memungkinkan keputusan diperiksa tepat sebelum operasi dilakukan.
Pendekatan ini semakin relevan ketika agent memperoleh kemampuan menyelesaikan banyak langkah secara mandiri. Sebuah agent dapat membaca data, memanggil API, memilih tool, kemudian melakukan tindakan lanjutan. Dalam lingkungan seperti ini, runtime governance memberikan batas yang dapat mengikuti perjalanan tugas agent.


Kebijakan Statis Mulai Dilengkapi Kontrol yang Lebih Dinamis
Kebijakan tetap menjadi fondasi penting dalam pengelolaan AI. Namun, aturan statis tidak selalu mampu menggambarkan seluruh kondisi yang muncul ketika agent bekerja. Karena itu, aturan perlu dihubungkan dengan lapisan yang mampu mengambil keputusan secara langsung.
Policy enforcement dapat memeriksa aktivitas agent berdasarkan kondisi aktual. Identitas pengguna, jenis agent, resource, permission, tool, serta tingkat risiko dapat dipertimbangkan sebelum suatu operasi diizinkan. Pendekatan tersebut membuat pengawasan TEKNOLOGI agentic menjadi lebih dekat dengan proses eksekusi.
Hak Akses AI Perlu Mengikuti Konteks Tugas
Pengelolaan permission semakin penting ketika AI memiliki kemampuan menggunakan resource eksternal. Hak akses yang tidak dibatasi dapat membuat agent memperoleh kemampuan di luar kebutuhan. Karena itu, hak akses minimum dapat digunakan sebagai fondasi keamanan agent.
Kontrol saat eksekusi memungkinkan hak akses diperiksa berdasarkan situasi. Jika sebuah pekerjaan hanya membutuhkan akses read, maka akses yang memiliki dampak lebih besar dapat dinonaktifkan. Ketika tugas memasuki tahap yang memerlukan akses tambahan, permission tambahan dapat diberikan setelah memenuhi kondisi yang ditentukan.
Setiap Tool Call Perlu Melewati Pemeriksaan
Tool access membuat agent dapat bergerak dari sekadar memberikan informasi menuju menjalankan tindakan. Agent dapat terhubung dengan database, aplikasi bisnis, layanan komunikasi, penyimpanan file, dan API. Namun, setiap tool membawa tingkat risiko yang berbeda.
Governance runtime dapat berfungsi sebagai gerbang sebelum tool benar benar dieksekusi. Fungsi sederhana dapat berjalan selama sesuai policy, sedangkan operasi kritis dapat diarahkan menuju proses approval. Melalui mekanisme seperti ini, agent dapat bekerja secara fleksibel tetapi tetap berada dalam ruang yang ditentukan.
Human in the Loop Memperkuat Governance Saat Runtime
Tidak seluruh tindakan AI perlu diperlakukan dengan tingkat pengawasan yang sama. Tugas rutin dan berisiko rendah dapat berjalan secara otomatis, sementara operasi kritis dapat dihentikan sementara sampai memperoleh persetujuan.
Sebagai contoh, agent dapat mengakses informasi untuk analisis tetapi membutuhkan approval ketika hendak menjalankan tindakan kritis. Pendekatan human in the loop tersebut dapat menjaga keseimbangan antara kecepatan dan keamanan. Dalam perkembangan TEKNOLOGI AI, manusia tetap dapat menjadi titik keputusan untuk aktivitas dengan dampak besar.
Monitoring Runtime Menjadi Fondasi Governance yang Terukur
Pengawasan runtime tidak hanya berkaitan dengan mengizinkan atau memblokir tindakan. Setiap tool call, akses resource, perubahan permission, dan hasil operasi dapat dicatat. Audit trail tersebut membantu tim memahami bagaimana agent menjalankan tugas.
Pemantauan runtime dapat memberikan sinyal ketika aktivitas AI mulai menyimpang. Jika agent tiba tiba mengakses resource yang tidak biasa, sistem dapat memberikan peringatan. Monitoring berkelanjutan membuat governance menjadi proses yang dapat diukur.
Runtime Governance Bisa Menjadi Fondasi Agentic AI Masa Depan
Semakin mandiri sebuah AI agent semakin penting pula kontrol yang mengikuti proses kerjanya. Agent masa depan dapat menjalankan rangkaian tugas panjang dengan banyak keputusan. Pada kondisi seperti ini, kontrol yang hanya berada pada awal proses dapat menjadi kurang memadai.
Integrasi policy engine, least privilege, tool control, human approval, logging, dan observability dapat menciptakan lapisan pengawasan yang mengikuti tindakan agent. Bagi perkembangan TEKNOLOGI, kemampuan mengawasi eksekusi dapat menjadi sama pentingnya dengan kemampuan membangun agent yang cerdas.
Penutup
Era Agent Governance Runtime menunjukkan perubahan dari pengawasan yang hanya berpusat pada kebijakan menuju kontrol yang aktif ketika AI menjalankan tindakan. Dengan penerapan policy engine, access control, tool governance, audit trail, dan human in the loop, organisasi dapat memanfaatkan otomatisasi sambil mempertahankan kontrol. Dalam perkembangan TEKNOLOGI berikutnya, kemampuan mengendalikan tindakan secara langsung dapat menjadi unsur penting dalam penerapan AI. Anda dapat ikut berdiskusi mengenai masa depan governance untuk AI otonom agar wawasan mengenai tata kelola AI semakin berkembang.


