Secure Autonomous Agent Runtime Ubah Standar Keamanan AI, Eksekusi Agen Kini Bisa Diisolasi Sejak Awal
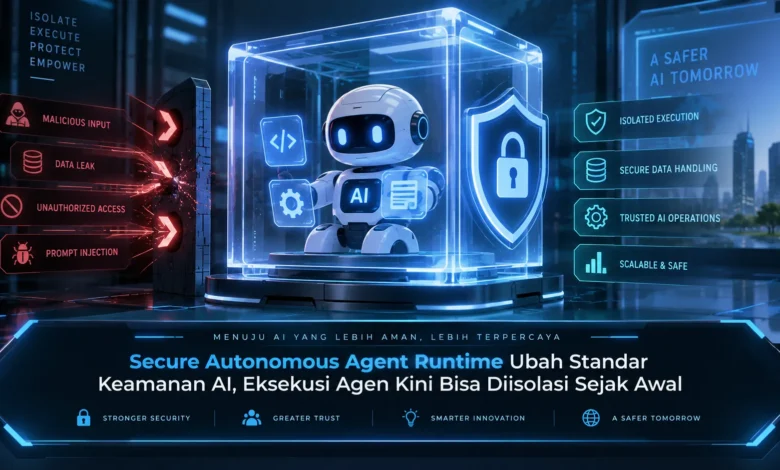
Perkembangan agen AI yang semakin mandiri membuat keamanan tidak lagi cukup diterapkan hanya pada model atau aplikasi. Ketika agen mampu membaca file, memanggil tool, menggunakan API, menjalankan kode, dan menyelesaikan tugas bertahap secara otomatis, lingkungan eksekusinya juga harus dilindungi sejak awal. Secure Autonomous Agent Runtime menawarkan pendekatan yang lebih terkontrol melalui sandbox, pembatasan hak akses, isolasi proses, dan pemantauan aktivitas. Arah baru ini memperlihatkan bagaimana TEKNOLOGI AI mulai menempatkan keamanan runtime sebagai bagian penting dari fondasi sistem agentic modern.
Keamanan AI Kini Dimulai dari Lingkungan Eksekusi
Secure Autonomous Agent Runtime membantu mengatur bagaimana sistem AI mengeksekusi instruksi. Berbeda dengan AI percakapan biasa, agen otonom dapat menjalankan berbagai perangkat lunak, melakukan operasi terhadap informasi, hingga menyelesaikan workflow dengan beberapa tahapan.
Fleksibilitas sistem agentic membuat lingkungan runtime menjadi bagian penting dari keamanan. Apabila AI diberikan privilege tanpa pembatasan, perintah yang tidak sesuai atau keliru dapat menimbulkan dampak terhadap sistem. Karena itu, TEKNOLOGI secure runtime berupaya membatasi dampak sejak proses dimulai.


Sandbox Mengisolasi Eksekusi Agen Sejak Awal
Sandbox menjadi salah satu fondasi utama dalam Secure Autonomous Agent Runtime. Dengan sistem sandbox, agen dapat mengeksekusi tugas pada area yang telah ditentukan tanpa langsung memperoleh akses penuh ke sistem utama.
Pada skenario penggunaan tertentu, agen yang hanya ditugaskan menganalisis dokumen dapat memperoleh izin pada file yang relevan saja. Kemampuan menjangkau sumber daya tambahan dapat diblokir melalui kebijakan sandbox. Melalui cara tersebut, apabila terjadi kesalahan dalam proses eksekusi, dampaknya dapat lebih mudah dibatasi.
Least Privilege Membuat Agen Bekerja Sesuai Tugas
Selain menggunakan sandbox, secure runtime dapat memberikan permission berdasarkan kebutuhan. Konsep least privilege berarti agen hanya menerima izin yang diperlukan. Menggunakan kebijakan tersebut, setiap agen dapat diberikan kemampuan berdasarkan fungsi yang dijalankan.
Suatu agen AI dapat mendapatkan akses baca tetapi tidak memperoleh hak hapus, sementara agen lain mungkin boleh mengakses API tertentu. Untuk tindakan yang lebih sensitif, sistem dapat memerlukan persetujuan pengguna sebelum perintah benar benar dijalankan. Kombinasi tersebut membantu menjaga fleksibilitas agen tanpa membuka seluruh akses sistem.
Tool dan Jaringan Agen Perlu Dikendalikan
Agen otonom masa kini sering membutuhkan koneksi ke berbagai tool seperti layanan web, basis data, aplikasi, dan storage. Integrasi tersebut memang memperluas jenis pekerjaan yang dapat diselesaikan, tetapi sekaligus membutuhkan kebijakan keamanan tambahan.
Secure runtime dapat mengatur aplikasi yang tersedia untuk agen, mengontrol tujuan koneksi jaringan, serta menentukan data yang boleh diproses oleh layanan lain. Dengan pembatasan tersebut, agen tidak otomatis mendapatkan akses menuju seluruh jaringan. Pendekatan ini menjadi elemen utama dalam pengamanan TEKNOLOGI agen otonom.
Observability Membuat Aktivitas Agen Lebih Mudah Diaudit
Sandbox serta permission control saja belum cukup untuk membangun runtime yang matang. Tim keamanan serta pengembang juga membutuhkan mekanisme pencatatan aktivitas agar proses eksekusi bisa dipahami setelah dijalankan.
Lingkungan eksekusi dapat mendokumentasikan layanan yang dipanggil, aktivitas terhadap data, komunikasi dengan layanan lain, serta izin yang diterima atau ditolak. Jika muncul aktivitas tidak biasa, catatan tersebut dapat membantu proses investigasi sehingga kebijakan keamanan dapat disesuaikan kembali.
Resource Limit Membantu Menjaga Stabilitas Sistem
Secure Autonomous Agent Runtime juga dapat membatasi penggunaan sumber daya seperti waktu kerja, kapasitas memori, ruang penyimpanan, dan sumber daya pemrosesan. Kontrol kapasitas ini penting ketika sistem masuk ke rangkaian eksekusi yang tidak efisien.
Ketika proses menggunakan kapasitas secara berlebihan, runtime dapat membatasi aktivitas agen sebelum mengganggu layanan lain. Pendekatan tersebut membuat keamanan agen tidak berhenti pada permission dan sandbox, tetapi juga mencakup stabilitas operasional. Dalam penerapan TEKNOLOGI AI berskala besar, kemampuan tersebut dapat membantu mempertahankan sistem yang lebih stabil.
Penutup
Lingkungan eksekusi terkontrol menghadirkan fondasi baru bagi sistem agentic dengan membatasi ruang kerja AI sejak proses dimulai. Sandboxing, permission control, pengawasan jaringan, audit, dan kontrol komputasi dapat bekerja sebagai lapisan perlindungan yang saling melengkapi.
Pendekatan baru tersebut menunjukkan bahwa masa depan TEKNOLOGI AI tidak hanya bergantung pada kemampuan reasoning yang semakin tinggi, tetapi juga bergantung pada bagaimana akses dan eksekusi dikendalikan. Untuk pengembang serta perusahaan, memahami secure runtime dapat memberikan dasar bagi penerapan otomatisasi yang lebih aman. Pemerhati AI dapat terus mengamati inovasi sandbox dan permission control karena keamanan kemungkinan menjadi faktor utama dalam adopsi agen AI.


